
Translation missing: de.yk_editorial.toc
Für Microsoft 365 mit einem Geschäfts- oder Schulkonto reicht ein FIDO2-Sicherheitsschlüssel häufig aus. Die Security Key Series ist dafür eine passende Ausgangswahl. Ein YubiKey 5 lohnt sich, wenn Sie zusätzlich Smartcard/PIV, OATH-Einmalcodes oder OpenPGP benötigen. Entscheidend sind die Freigabe Ihrer IT, die verwendeten Geräte und der konkrete Anmeldeweg.
Zuerst klären: Welches Konto und welche Anmeldung?
| Ihr Ziel | Was Sie prüfen müssen |
|---|---|
| Microsoft 365 im Unternehmen oder in der Schule | Das Konto wird über Microsoft Entra ID verwaltet. Die IT muss Passkeys/FIDO2 für die betreffende Benutzergruppe und den gewünschten Schlüssel zulassen. |
| Persönliches Microsoft-Konto | Die Registrierung erfolgt in den Sicherheitseinstellungen des privaten Kontos. Die Richtlinien eines Unternehmensmandanten gelten hier nicht. |
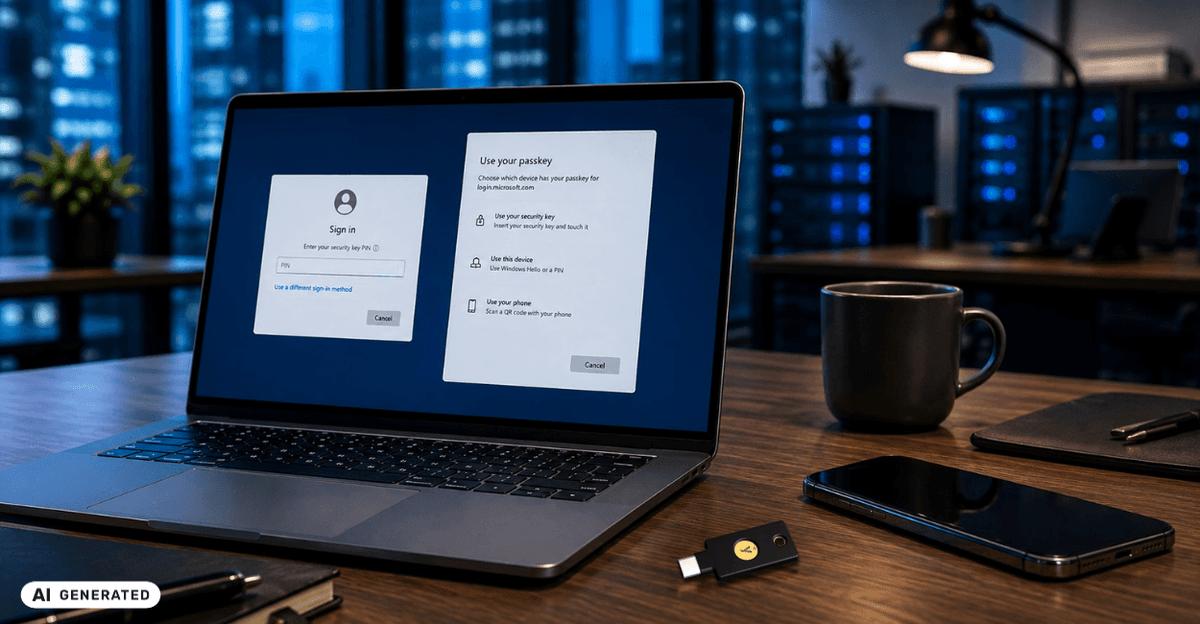
| Windows am Firmen-PC entsperren | Zusätzlich sind eine unterstützte Microsoft-Entra-Geräteeinbindung und die Freigabe der Sicherheitsschlüssel-Anmeldung nötig. |
| Lokales Windows-Konto | Die Entra-FIDO2-Anleitung ist dafür keine Lösung. Ein registrierter Microsoft-365-Key aktiviert nicht automatisch den lokalen Windows-Login. |
Webanmeldung, Anmeldung in Outlook oder Teams und Entsperren eines Computers sind unterschiedliche Vorgänge. Prüfen Sie die Microsoft-Kompatibilitätsmatrix für die tatsächlich eingesetzten Systeme und Apps.
Welches Modell passt zu Ihrem Unternehmen?
| Anforderung | Modelle im Shop | Nutzen und Grenze |
|---|---|---|
| FIDO2-Passkeys, USB-C | Security Key C NFC | Für einen FIDO-fokussierten Rollout; USB-C und NFC. Kein PIV, OpenPGP oder OATH. |
| FIDO2-Passkeys, USB-A | Security Key NFC | Die entsprechende FIDO-Option für USB-A-Geräte, zusätzlich mit NFC. |
| Passkeys plus weitere Verfahren | YubiKey 5C NFC oder YubiKey 5 NFC | Zusätzlich PIV, OATH, OpenPGP und OTP. Diese Funktionen brauchen jeweils eine passende Anwendung oder Infrastruktur. |
| Fingerabdruck am Sicherheitsschlüssel | YubiKey C Bio – FIDO Edition oder YubiKey Bio – FIDO Edition | FIDO-Verifikation am Key. Kein NFC und keine PIV-/OATH-Funktionen bei diesen FIDO-Edition-Modellen. |
| Kompakte Bauform am Arbeitsplatz | YubiKey 5C Nano oder YubiKey 5 Nano | Multi-Protokoll im kleinen Format; ohne NFC. Bei gemeinsam genutzten Geräten Ausgabe, Abziehen und Verwahrung mitplanen. |
Die Protokollunterschiede beschreibt das Yubico-Handbuch zu den Produktserien; Anschlüsse und NFC erklärt die Übersicht der Bauformen. Die Tabelle ist eine Auswahlhilfe und keine pauschale Freigabe jedes Modells für jeden Mandanten.
Was muss die IT vor dem Kauf prüfen?
- Benutzergruppen und Anmeldeziele festlegen: etwa Administratoren, Mitarbeitende oder gemeinsam genutzte Arbeitsplätze; Browserzugriff und Windows-Login getrennt erfassen.
- Entra-Richtlinie prüfen: Passkeys/FIDO2 freigeben und bei Vorgaben zur Attestierung oder zu zugelassenen Authenticator-Modellen die konkrete Variante beziehungsweise AAGUID kontrollieren.
- Geräte und Anschlüsse prüfen: USB-A oder USB-C sowie Browser, Betriebssystem und Apps. NFC am Schlüssel allein garantiert keine Unterstützung auf jeder Plattform.
- Mit einer Pilotgruppe testen: Registrierung, tägliche Anmeldung, neues Gerät und den Verlust eines Schlüssels durchspielen.
- Ersatz und Wiederherstellung planen: Für wichtige Konten zwei getrennt registrierte Schlüssel vorsehen, sofern der Dienst dies unterstützt. Ersatzkey sicher getrennt aufbewahren.
Microsoft dokumentiert die Freigabe und die modellbezogenen Richtlinien unter Passkeys in Microsoft Entra ID aktivieren. Für Passkeys/FIDO2 selbst nennt Microsoft keine zusätzliche Entra-Lizenz; weitergehende Steuerungsfunktionen müssen separat auf ihre Lizenzanforderungen geprüft werden.
Windows Hello ist etwas anderes als ein YubiKey
Windows Hello verwendet die PIN oder Biometrie des Computers. Ein YubiKey ist ein externer Sicherheitsschlüssel mit eigener Verifikation. Ein Bio-Key ersetzt deshalb nicht automatisch die Windows-Hello-Fingerabdruckfunktion des PCs.
Für den Windows-Login mit FIDO2 benötigen Unternehmen eine passend konfigurierte Microsoft-Entra- oder hybride Geräteeinbindung und eine entsprechende Freigabe. Eine reine lokale AD-Domäneneinbindung wird von diesem Verfahren nicht unterstützt. Hybride Umgebungen benötigen zusätzliche Vorbereitung. Die vollständigen Voraussetzungen stehen in Microsofts Anleitung zur FIDO2-Anmeldung an Windows. Zur Abgrenzung hilft außerdem die Windows-Hello-for-Business-FAQ.
Brauchen Unternehmen dafür immer einen YubiKey 5?
Nein. Wenn Ihre freigegebenen Anwendungen nur FIDO2 benötigen, ist die Security Key Series eine sinnvolle Wahl. Der Mehrwert der YubiKey 5 Series liegt in den zusätzlichen Verfahren. Für eine PIV-Smartcard-Anmeldung werden beispielsweise Zertifikate und eine passende Infrastruktur gebraucht; der Kauf allein richtet diese nicht ein.
Wie viele Schlüssel sollten Sie einplanen?
Für wichtige Konten empfehlen wir einen Alltagsschlüssel und einen separat registrierten Ersatzschlüssel. Das ist eine Planungsempfehlung, keine allgemeine Microsoft-Vorgabe. Für Unternehmen kommen ein Ersatzbestand, neue Mitarbeitende und Testgeräte hinzu. Die beiden FIDO-Schlüssel werden einzeln registriert; bestehende Passkeys lassen sich nicht einfach auf einen zweiten YubiKey kopieren.
YubiKey-Serien vergleichen · Zur Microsoft-Einrichtung · Projektangebot für benötigte Modelle und Mengen anfragen
Quellen und Prüfstand
Technische Aussagen geprüft am . Microsoft kann Voraussetzungen und Bedienoberflächen ändern. Maßgeblich sind die verlinkten Herstellerunterlagen und die Richtlinien Ihres Mandanten.