UNTERNEHMEN
YubiKeys für Unternehmen
Hardware-Sicherheit für deine Teams. Wähle passende YubiKeys, starte mit einem Pilot und plane Ausgabe und Ersatz von Anfang an mit.

FIDO2-Sicherheitsschlüssel für dein Unternehmen
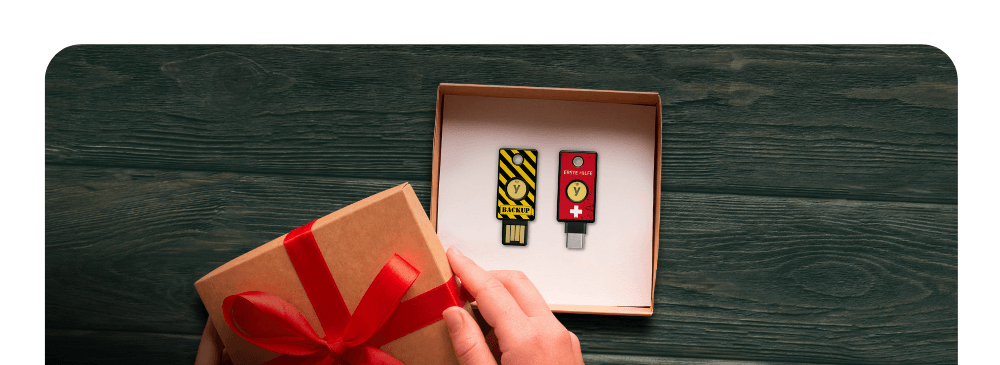
Beginne bei den Anwendungen und Anmeldeverfahren deiner Organisation. Für unterstützte FIDO2-/WebAuthn-Anmeldungen kann die Security-Key-Serie ausreichen. Werden zusätzlich PIV/Smartcard, OTP oder OpenPGP benötigt, ist die YubiKey-5-Serie zu prüfen. Stimme Modell, Anschlüsse und Richtlinien aufeinander ab und teste den Ablauf zunächst mit einer Pilotgruppe. Plane persönlich zugeordnete Schlüssel, separat registrierte Backups und Ersatzbestand gemeinsam.
FIDO2-Modelle vergleichen · Zusätzliche Anmeldeverfahren · Projektangebot anfragen · Mengenbeschaffung planen
YubiKey für Microsoft Entra ID: vor dem Rollout prüfen
Prüfe zuerst, welches Anmeldeverfahren dein Projekt benötigt. FIDO2-/Passkey-Anmeldung und zertifikatbasierte Anmeldung mit PIV sind unterschiedliche Einsatzfälle. Für FIDO2 müssen die Authentifizierungsmethode und gegebenenfalls Vorgaben zur Nachweisprüfung in Microsoft Entra ID passend eingerichtet sein. Unterstützte Schlüsselmodelle, Clients und organisatorische Richtlinien bestimmen den Einsatz. Teste Registrierung, Anmeldung und Ersatzverfahren mit einer Pilotgruppe, bevor du größere Stückzahlen beschaffst. Ein YubiKey ist keine pauschale Zusage für jede Windows-, Entra- oder PKI-Konfiguration.
Microsoft: Passkeys (FIDO2) aktivieren · YubiKey einrichten · Passende Modelle auswählen · Beschaffung anfragen
FÜR DEINE TEAMS
Persönlicher Schlüssel. Gemeinsamer Plan.
FIDO2/WebAuthn schützt unterstützte Anmeldungen vor Phishing. Beginne mit besonders schützenswerten Benutzer- und Admin-Konten – und prüfe vor der Beschaffung die Anwendungen, Anschlüsse und Richtlinien.
EINSATZBEREICHE
Wo dein Team sich anmeldet.
Arbeitsplatz & Cloud
Microsoft Entra ID und Google Workspace bieten Verfahren für Sicherheitsschlüssel. Unterstützte Clients und die Richtlinien deiner Organisation bestimmen den Einsatz.
Administration & Entwicklung
Für SSO, Webanwendungen und Spezialfälle wie SSH müssen Identitätsanbieter, Protokoll und Schlüsselmodell zusammenpassen.
PRODUKTAUSWAHL
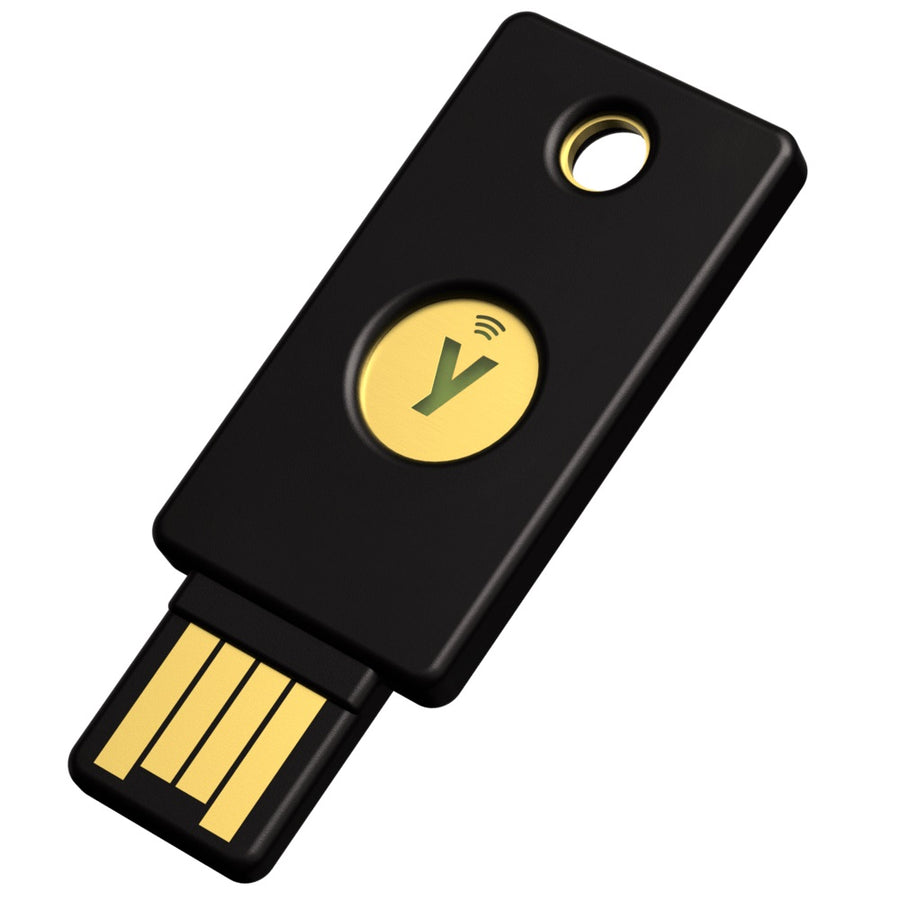
Das Verfahren bestimmt die Serie.
Security Key für FIDO2/WebAuthn und U2F. YubiKey 5, wenn zusätzlich PIV/Smartcard, OTP oder OpenPGP gebraucht werden.
Fingerabdruck gewünscht? Bio FIDO Edition. Konkrete Zertifizierungsvorgaben? YubiKey 5 FIPS prüfen. Alle Serien vergleichen.


EINFÜHRUNG
Vom Pilot in den Alltag.
Bedarf & Pilot
Nutzergruppen, Anwendungen und Protokolle erfassen. Den geplanten Ablauf mit einer kleinen Gruppe prüfen.
Ausgabe & Backup
Schlüssel persönlich zuordnen. Einen zweiten Schlüssel separat bei den Diensten registrieren und Ersatz vorsehen.
Beschaffung & Betrieb
Modelle und Mengen bündeln. Zuständigkeiten für Verlust, Ersatz und neue Mitarbeitende festlegen.
Die Schritte am einzelnen Schlüssel erklärt YubiKey einrichten.
WEITERDENKEN
Auch die Verwaltung mitdenken.
Pointsharp
Viele Benutzer oder eine vorhandene PKI? Zentrale Verwaltung, Zertifikate und Lifecycle mit Pointsharp gezielt einordnen.
Behörden & Bildung
Gemeinden, Schulen und Hochschulen haben eigene Abläufe. Zu Einsatz und Beschaffung für öffentliche Einrichtungen.
Fachliche Quellen & Hinweise
Inhaltlich geprüft: 28. September 2026.
Dein nächster Rollout beginnt hier.
Nenne Anwendungen, Modelle, Stückzahlen und Projektanforderungen. Daraus wird eine gemeinsame Anfrage.