Kurzantwort: Ein bereits registrierter Backup-YubiKey kann den Zugang sichern, wenn der Hauptschlüssel verloren geht oder ausfällt. Ohne vorbereiteten Backup-Zugang hängt die Wiederherstellung vom jeweiligen Dienst und dessen Recovery-Verfahren ab.
Die Kurzantwort: Wie viele YubiKeys braucht ein Benutzer?
Für wichtige Konten sind zwei bereits registrierte Sicherheitsschlüssel eine sinnvolle Ausgangsbasis: ein primärer YubiKey für den täglichen Einsatz und ein zweiter Schlüssel als Backup. Yubico empfiehlt ausdrücklich, einen Ersatzschlüssel einzurichten und Primär- und Backup-Key möglichst gleichzeitig zu registrieren.
Das bedeutet jedoch nicht, dass jedes Unternehmen pauschal exakt zwei Schlüssel pro Mitarbeiter kaufen muss. Die richtige Anzahl hängt von Risikoklasse, Recovery-Möglichkeiten, Plattform, Benutzerrolle und Betriebsmodell ab.
| Benutzertyp | Sinnvolle Planung | Warum? |
|---|---|---|
| Standardanwender | Primärschlüssel plus definierter Recovery-Weg; je nach Risiko zusätzlicher Backup-Key | Kosten und Wiederherstellungsaufwand abwägen |
| Geschäftsführung / Schlüsselpersonen | Primär- und Backup-Key | Ausfall des Zugangs kann geschäftskritisch sein |
| IT-Administratoren | Mindestens Primär- und Backup-Key in das Zugriffskonzept einplanen | Privilegierte Zugänge benötigen kontrolliertes Recovery |
| Break-Glass-/Notfallkonten | Separates, dokumentiertes Notfallkonzept | Nicht mit dem normalen Benutzer-Recovery vermischen |
| Großer Unternehmens-Rollout | Benutzerschlüssel plus zentral geplanter Ersatzbestand | Schneller Austausch bei Verlust oder Defekt |
Ist ein Backup-YubiKey eine Kopie des ersten YubiKeys?
Nein. Ein zweiter YubiKey ist normalerweise keine 1:1-Kopie des primären YubiKeys.
Bei FIDO2/WebAuthn wird der zweite Sicherheitsschlüssel separat beim jeweiligen Dienst registriert. Der Dienst kennt anschließend mehrere gültige Credentials für denselben Benutzer.
In der Praxis kann ein FIDO-Rollout beispielsweise so aussehen:
- Der Benutzer erhält YubiKey A und YubiKey B.
- YubiKey A wird beim gewünschten Konto registriert.
- YubiKey B wird beim selben Konto als weiterer Sicherheitsschlüssel registriert.
- YubiKey A wird täglich verwendet.
- YubiKey B wird sicher und getrennt aufbewahrt.
Fällt A aus oder geht verloren, existiert mit B bereits ein gültiger zweiter Authenticator.
Registrieren Sie beide Schlüssel möglichst gleichzeitig, testen Sie die Anmeldung mit jedem Key und dokumentieren Sie die Zuordnung. Die einzelnen Einrichtungsschritte finden Sie unter YubiKey einrichten.
Praxis-Tipp: Primär- und Backup-YubiKey mit Covers unterscheiden
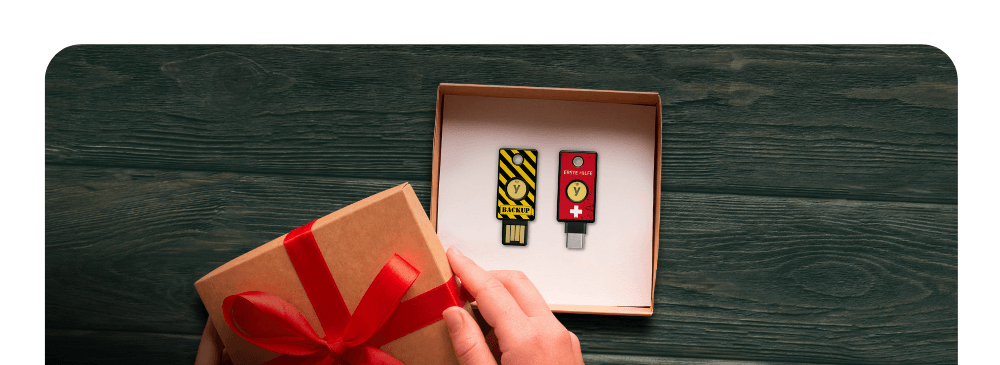
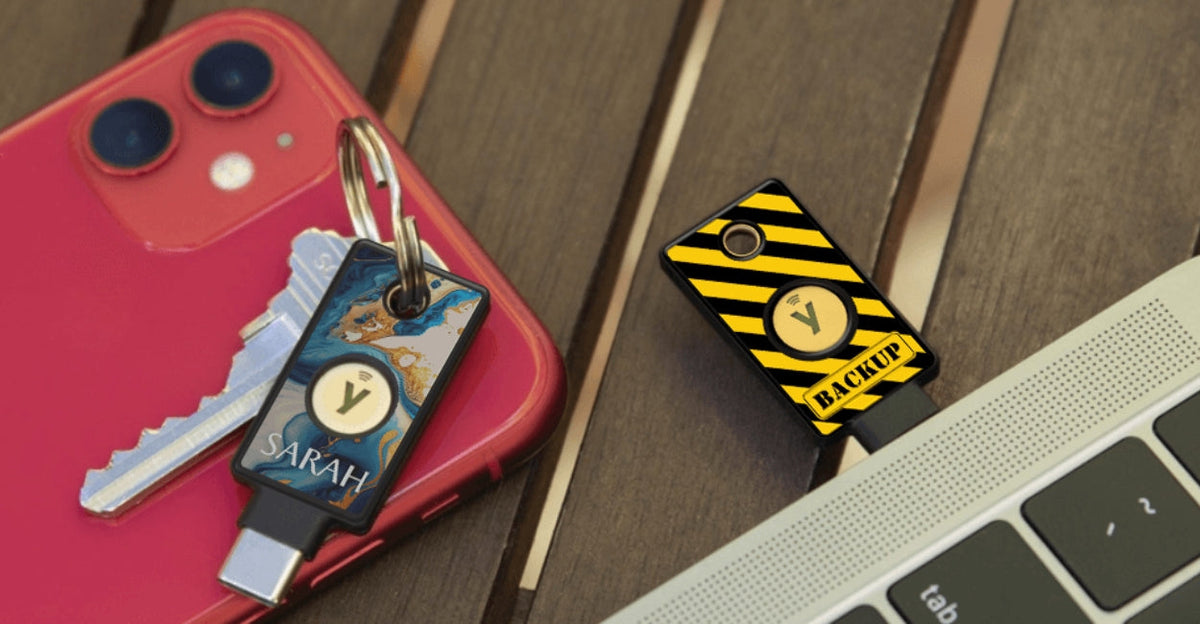
Wer zwei gleiche YubiKeys verwendet, sollte auf einen Blick erkennen können, welcher der tägliche Primärschlüssel und welcher der Backup-Key ist. Das reduziert Verwechslungen und erleichtert Ausgabe, Aufbewahrung und Verwaltung.
Eine einfache Möglichkeit dafür sind unterschiedliche YubiKey Covers. Auf yubikey-shop.at gibt es neben verschiedenen Designs auch speziell für diesen Anwendungsfall geeignete Varianten wie Backup Alert, Backup Safety und Backup Code.
So lässt sich beispielsweise der Primär-Key mit einem neutralen Design versehen, während der Ersatzschlüssel bewusst ein auffälliges Backup-Design erhält.
| Schlüssel | Kennzeichnung | Aufbewahrung |
|---|---|---|
| Primär-YubiKey | Neutrales oder persönliches Cover | Beim Benutzer für den täglichen Einsatz |
| Backup-YubiKey | Zum Beispiel Backup Alert, Backup Safety oder Backup Code | Separat an einem sicheren Ort |
Für USB-C-/NFC-Modelle wie den YubiKey 5C NFC und den Security Key C NFC sind die Covers für YubiKey USB-C erhältlich.
Für USB-A-/NFC-Modelle wie den YubiKey 5 NFC und den Security Key NFC gibt es entsprechend die Covers für YubiKey USB-A.
Die Kennzeichnung ist jedoch nur eine organisatorische Hilfe. Sie ersetzt weder die getrennte Aufbewahrung noch eine saubere Inventarisierung. In Unternehmensumgebungen sollte weiterhin dokumentiert werden, welcher physische Authenticator welchem Benutzer und welcher Funktion zugeordnet ist.
Wo sollte der Backup-YubiKey aufbewahrt werden?
Primär- und Backup-Key sollten nicht gemeinsam transportiert werden.
Wer beide YubiKeys am selben Schlüsselbund trägt, verliert im schlimmsten Fall beide gleichzeitig. Gleiches gilt für Notebooktasche, Rucksack oder Aktentasche.
| Primärschlüssel | Backup-Schlüssel |
|---|---|
| Beim Benutzer | Sicherer separater Ort |
| Tägliche Nutzung | Nur für Recovery beziehungsweise Ersatz |
| Schlüsselbund oder definierter Arbeitsplatz | Tresor, gesicherter Schrank oder geregelte Unternehmensverwahrung |
Der Backup-Key muss sicher, aber im Ernstfall erreichbar sein. Ein Ersatzschlüssel, an den niemand mehr herankommt oder dessen Zuordnung nicht dokumentiert ist, löst das Recovery-Problem ebenfalls nicht.
Was tun, wenn der YubiKey verloren wurde?
Ein verlorener oder gestohlener YubiKey sollte nicht nur ersetzt, sondern auch aus den zugehörigen Diensten entfernt werden.
1. Verlust sofort melden
Unternehmen sollten einen klaren Meldeweg definieren. Der Benutzer muss wissen, ob er sich an Helpdesk, IT-Administration, Security-Team oder Identity-Team wenden soll.
2. Zugang über den Backup-Key herstellen
Ist der zweite YubiKey bereits registriert, kann er bei unterstützten Diensten unmittelbar für die Authentifizierung genutzt werden.
3. Verlorenen YubiKey deregistrieren
Der verlorene Authenticator sollte aus den betroffenen Konten beziehungsweise Identity-Systemen entfernt werden.
Wichtig ist dabei die Dokumentation: Ein Unternehmen muss wissen, bei welchen Diensten der Schlüssel eingesetzt wurde. Je dezentraler Mitarbeiter ihre YubiKeys selbst registrieren dürfen, desto schwieriger kann diese Aufgabe werden.
4. Neuen Ersatzschlüssel bereitstellen
Der bisherige Backup-Key kann vorübergehend die Rolle des Primärschlüssels übernehmen. Anschließend sollte wieder ein neuer Backup-Key eingerichtet werden, damit die Redundanz erhalten bleibt.
5. Ereignis dokumentieren
Bei geschäftlichen und insbesondere privilegierten Zugängen sollte der Verlust nachvollziehbar dokumentiert werden. Je nach Sicherheitskonzept können weitere Prüfungen erforderlich sein.
Ist ein verlorener YubiKey automatisch ein kompromittiertes Konto?
Nein. Der physische Verlust eines YubiKeys bedeutet nicht automatisch, dass ein Angreifer Zugang zum Konto erhalten hat.
Trotzdem sollte der Schlüssel als verloren behandelt und möglichst schnell aus den verbundenen Diensten entfernt werden.
Wie hoch das konkrete Risiko ist, hängt unter anderem von der verwendeten Authentifizierungsmethode, Benutzerverifikation und dem jeweiligen Dienst ab.
Was passiert bei einem defekten YubiKey?
Aus Sicht der Verfügbarkeit ähnelt ein Defekt dem Verlust: Der Benutzer kann den primären Authenticator nicht mehr verwenden.
Ist ein zweiter Schlüssel bereits registriert, bleibt der Zugriff erhalten. Danach kann ein Ersatzgerät bereitgestellt und neu registriert werden.
Ein Backup-Key schützt deshalb nicht nur vor Diebstahl. Er hilft auch bei Defekt, versehentlichem Verlust oder wenn der primäre Schlüssel kurzfristig nicht verfügbar ist.
Backup-Key oder andere Recovery-Methode?
Nicht jedes Unternehmen muss für jeden einzelnen Mitarbeiter exakt dasselbe Recovery-Modell verwenden.
Grundsätzlich kommen mehrere Strategien infrage:
- zweiter registrierter Hardware Security Key,
- andere vom Identity Provider unterstützte Wiederherstellungsmethode,
- administrativ kontrollierter Recovery-Prozess,
- temporärer Zugang nach Identitätsprüfung,
- definierte Notfallkonten für bestimmte Enterprise-Szenarien.
Welche Variante geeignet ist, hängt vom Risiko ab.
Für ein gewöhnliches Benutzerkonto kann ein zentral administrierter Wiederherstellungsprozess ausreichend sein. Bei einem hochprivilegierten Administrator oder einem geschäftskritischen Konto kann ein zweiter physischer Authenticator die bessere Wahl sein.
Warum schwache Recovery-Methoden die YubiKey-Strategie untergraben können
Eine Authentifizierung ist nur so belastbar wie der Weg, über den sie im Notfall umgangen oder zurückgesetzt werden kann.
Ein Unternehmen kann beispielsweise phishing-resistente FIDO2-Authentifizierung einführen und gleichzeitig einen sehr schwachen Recovery-Prozess beibehalten. Dann kann ein Angreifer versuchen, nicht FIDO2 selbst anzugreifen, sondern die Kontowiederherstellung.
Deshalb sollte bei einem YubiKey-Projekt nicht nur gefragt werden: „Wie melden sich unsere Mitarbeiter an?“
Ebenso wichtig ist die Frage: „Wie weisen sie ihre Identität nach, wenn der Authenticator nicht mehr vorhanden ist?“
Müssen Primär- und Backup-YubiKey dasselbe Modell sein?
Nicht zwingend. Entscheidend ist, dass der Ersatzschlüssel die für den jeweiligen Anwendungsfall benötigten Protokolle, Schnittstellen und Plattformanforderungen erfüllt.
In einem standardisierten Unternehmens-Rollout können identische Modelle trotzdem Vorteile bieten: Beschaffung, Dokumentation, Support und Benutzerschulung werden einfacher.
Andererseits kann ein bewusst unterschiedlicher Anschluss sinnvoll sein. Verwendet ein Mitarbeiter beispielsweise hauptsächlich USB-C, muss im Notfall aber auch an älteren USB-A-Systemen arbeiten, kann ein anderer Formfaktor beim Backup-Key sinnvoll sein – sofern beide Schlüssel die benötigten Authentifizierungsverfahren unterstützen.
Wie viele Ersatzschlüssel braucht ein Unternehmen?
„Zwei YubiKeys pro Mitarbeiter“ ist eine einfache Strategie, aber nicht die einzige mögliche Architektur.
Modell A: Zwei Schlüssel pro Benutzer
Jeder Benutzer erhält einen Primär- und einen persönlichen Backup-Key.
- Backup ist bereits registriert.
- Benutzer kann bei Verlust schnell weiterarbeiten.
- Wenig Abhängigkeit vom Helpdesk im Ausfallmoment.
- Mit unterschiedlichen Covers lassen sich beide Schlüssel eindeutig unterscheiden.
Modell B: Zwei Schlüssel nur für kritische Benutzer
Administratoren, Management und andere Schlüsselrollen erhalten einen persönlichen Backup-Key. Standardbenutzer nutzen einen zentral definierten Recovery-Prozess.
Das kann für Unternehmen sinnvoll sein, die Kosten und Sicherheitsanforderungen nach Benutzergruppen staffeln möchten.
Modell C: Persönliche Schlüssel plus zentraler Ersatzbestand
Zusätzlich zu den ausgegebenen Authenticators hält die IT unregistrierte Ersatzgeräte vor.
Diese Geräte ersetzen jedoch keinen bereits registrierten Backup-Key. Sie ermöglichen lediglich eine schnelle Hardwarebereitstellung, nachdem der Benutzer über einen anderen kontrollierten Weg wieder Zugang erhalten hat.
Ein Ersatzgerät im Lager ist nicht dasselbe wie ein registrierter Backup-Authenticator.
Backup-YubiKeys richtig dokumentieren
Bei größeren Rollouts reicht es nicht, lediglich zwei Schlüssel auszuhändigen.
Die IT sollte nachvollziehen können:
- welcher Authenticator welchem Benutzer zugeordnet ist,
- welcher Schlüssel Primär- und welcher Backup-Key ist,
- welches Modell eingesetzt wird,
- ob USB-A, USB-C oder NFC benötigt wird,
- bei welchen zentral verwalteten Plattformen die Credentials registriert sind,
- wann ein Schlüssel ausgegeben, ersetzt oder zurückgenommen wurde,
- welcher Prozess bei Verlust ausgelöst werden muss.
Ein Cover erleichtert die visuelle Unterscheidung. Die organisatorische Zuordnung sollte trotzdem im Identity-, Asset- oder entsprechenden Verwaltungsprozess dokumentiert werden.
Was muss beim Offboarding passieren?
Verlässt ein Mitarbeiter das Unternehmen, genügt es nicht, lediglich den YubiKey zurückzufordern.
Die zugehörigen Credentials und Berechtigungen müssen entsprechend dem Identity- und Access-Management-Prozess entfernt werden.
Das gilt für Primär- und Backup-Schlüssel gleichermaßen.
Ein sauberer Offboarding-Prozess sollte deshalb Hardware-Rückgabe und digitalen Berechtigungsentzug als getrennte Kontrollpunkte behandeln.
Was ist bei Administratoren besonders wichtig?
Administratoren besitzen häufig Zugang zu besonders sensiblen Ressourcen: Microsoft Entra ID, Cloud-Plattformen, Server, Netzwerkkomponenten oder Entwicklungsinfrastruktur.
Hier sollte der Recovery-Prozess nicht schwächer sein als die reguläre Anmeldung.
Ein zweiter registrierter Hardware-Key kann insbesondere für solche Konten sinnvoll sein. Zusätzlich sollten Unternehmen festlegen, wie verlorene Credentials widerrufen, Notfallzugänge kontrolliert und Ereignisse dokumentiert werden.
Für SSH-Zugänge haben wir die Besonderheiten separat im Beitrag YubiKey für SSH: Serverzugänge und Admin-Konten sicher absichern zusammengefasst.
Checkliste: Backup-Strategie vor dem YubiKey-Rollout
- Welche Benutzergruppen erhalten YubiKeys?
- Welche Konten sind geschäftskritisch?
- Wer benötigt einen persönlichen Backup-Key?
- Welche Benutzer können über einen zentralen Prozess wiederhergestellt werden?
- Welche Protokolle werden benötigt: nur FIDO oder auch PIV, OpenPGP, OATH beziehungsweise OTP?
- Werden USB-A, USB-C und/oder NFC benötigt?
- Wer registriert Primär- und Backup-Key?
- Wie werden Primär- und Backup-Key sichtbar unterschieden?
- Sollen unterschiedliche YubiKey Covers eingesetzt werden?
- Wer dokumentiert die Zuordnung?
- Wo wird der Backup-Key aufbewahrt?
- Wie meldet ein Benutzer einen Verlust?
- Wer entfernt einen verlorenen Authenticator aus den Diensten?
- Wie wird ein Ersatzschlüssel ausgegeben?
- Wie wird der neue Backup-Key registriert?
- Was passiert beim Offboarding?
Zusammenfassung: Backup planen und Schlüssel eindeutig kennzeichnen
Ein YubiKey-Rollout ist erst dann vollständig geplant, wenn auch Verlust, Defekt und Recovery berücksichtigt sind.
Für wichtige Benutzer ist ein bereits registrierter zweiter Hardware-Schlüssel eine robuste Möglichkeit, die Verfügbarkeit zu erhöhen. Primär- und Backup-Key sollten möglichst gemeinsam eingerichtet, anschließend getrennt aufbewahrt und eindeutig dokumentiert werden.
Wer zwei gleiche Modelle verwendet, kann die Unterscheidung zusätzlich mit unterschiedlichen YubiKey Covers vereinfachen. Ein neutral gekennzeichneter Primär-Key und ein deutlich erkennbares Backup-Design machen die Rollen bereits auf den ersten Blick sichtbar.
Für reine FIDO2/WebAuthn-Anwendungen bietet sich die Security Key Series an. Werden zusätzlich PIV, OpenPGP, OATH oder OTP benötigt, sollte die YubiKey 5 Series geprüft werden.
Sie planen einen Rollout für mehrere Mitarbeiter? Unter YubiKeys für Unternehmen können Sie Primär- und Backup-YubiKeys passend zu Ihren Geräten auswählen und mit unterschiedlichen Covers eindeutig kennzeichnen. Bei größeren Stückzahlen können Unternehmen individuelle Projektkonditionen anfragen.